产品指南
1TB 咖啡机:为何您的物联网设备清单是安全黑洞
了解未受监控的联网设备如何导致网络饱和,以及原始归属运营商元数据如何支持主动式的物联网基础设施管理。
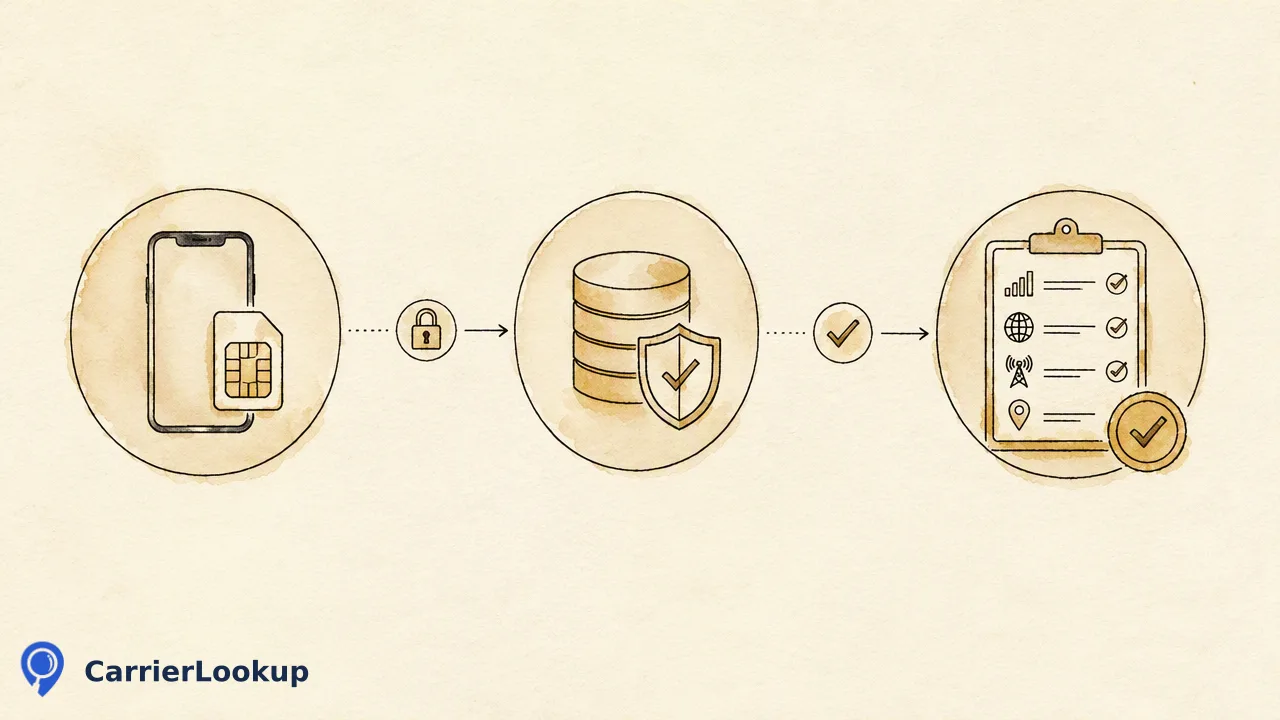
这起 1TB 咖啡机的病毒式事件凸显了未受监控的联网硬件如何扰乱网络。了解审计电信分配数据如何帮助团队重新获得对联网设备群的可见性。
近期发生的家用咖啡机在 10 天内产生 1TB 网络流量的病毒式事件,凸显了物联网基础设施管理中一个长期存在的挑战:硬件在运行时如同一个未经检查的黑洞。联网设备经常会发起出站通信,或在超出其主要功能范围的情况下淹没本地子网。将智能硬件视为一个独立的、无需管理的资产,会在运营环境中引入严重的盲点。为了建立稳健的设备群可见性,组织需要采取主动的验证实践,根据权威的分配记录审计每一个联网的电信标识符,从而确认设备清单中预期的线路类型和地理分配情况。
未经检查的硬件所带来的隐形成本
一位 IT 专业人士记录的近期病毒式事件显示,一台家用智能咖啡机在 10 天内广播了 1TB 的数据,导致本地接入点饱和。虽然技术分析表明,由于内部固件故障,该特定流量的大部分被限制在本地子网内,但该事件为运营基础设施提供了一个具有指导意义的案例研究。
部署在企业环境中的联网硬件经常会发起持续的遥测、诊断报告或未经监控的环回流量。当设备遇到意外异常或配置错误时,其带宽消耗可能会迅速危及附近的网元。对于基础设施负责人而言,核心教训很简单:缺乏独立元数据验证的硬件可能会迅速变成运营盲点,在自动化边界监控隔离故障设备之前,就已经降低了网络稳定性。
为何设备清单名称在设备群审计中不够用
许多企业注册中心使用简单的设备名称、MAC 地址或自定义内部标签来管理设备清单。虽然描述性标签有助于日常的行政跟踪,但它们无法验证资产如何连接到外部电信网络。主机名和配置标签很容易被复制、在现场维护期间贴错标签,或在远程固件修订后变得过时。
电信元数据为审计联网资产提供了一个一致的锚点。受国际编号惯例管辖的标识符带有结构化的电信分配详情,包括原始分配运营商和预期的线路类别。仅依赖设备自报的标签,会使团队无法获知资产是在使用授权的商业线路,还是在使用违反采购标准的消费者配置。
构建网络基准验证
在联网资产中建立持续的可见性,需要系统地摄入基础网络属性。通过查询电信注册中心,团队可以获取重要的上下文信息,从而为内部审计工作流程提供依据。
| 属性字段 | 运营审计价值 |
|---|---|
| 原始归属运营商 | 确定最初分配给该标识符的运营商,用于合同和基准验证。 |
| 底层运营商 | 在电信运营商报告的情况下,捕获二级基础设施路由。 |
| 线路类型 | 对连接配置进行分类,以检测未经批准的线路分类。 |
| 分配地理位置 | 详细说明分配的国家、地区和城市分配边界,以实现合规性对齐。 |
原始归属运营商查询提供的是分配上下文,而非实时线路可达性。实施这些检查使工程团队能够在不中断日常现场运营的情况下,识别设备群中的配置偏差。
将分配数据集成到设备生命周期中
主动式的物联网基础设施管理将运营商数据直接嵌入到入网和定期治理流程中。在配置过程中,技术团队可以在硬件运往现场之前,根据预期的运营商配置验证分配的 SIM 标识符。
自动化此验证过程支持在多个生命周期阶段进行风险评分和策略审计:
- 配置验证: 在激活前验证现场硬件是否使用了批准的线路类型和分配的地理区域。
- 差异分类: 标记报告的运营商记录与企业服务合同不符的硬件。
- 定期设备群审计: 摄入格式为 TXT 或 CSV 的批量文件,以异步方式处理大量标识符列表,为合规团队生成全面的基准报告。
持续将物理设备记录与分配的电信上下文进行交叉核对,可以防止流氓或故障设备在您的网络环境中未被察觉地运行。
常见问题解答
在评估设备群时,为什么原始归属运营商分配很重要?
原始归属运营商分配为分配给部署的任何联网标识符提供了外部的历史基准。当团队将硬件注册表与原始分配记录进行交叉引用时,他们可以验证标识符是否与预期的运营商合同和指定的运营区域相匹配。这有助于基础设施团队及早发现配置错误、异常路由配置或位置错误的端点。
线路类型元数据在物联网风险管理中起什么作用?
线路类型属性将标识符分类为不同的运营类别,例如移动、固定或其他通信路径。将线路类型数据与设备清单一起摄入,使技术管理员能够标记硬件在成本高昂、意外或未经批准的网络路径上进行通信的不匹配情况,从而支持更严格的策略执行。
团队如何验证大型设备注册表中的运营商元数据?
审计联网设备的组织可以通过编程方式评估单个号码,或上传标识符列表进行异步处理。批量运营商任务接受包含按照标准国际编号计划格式化的电话号码的文本或逗号分隔列表,生成包含分配地理位置、原始归属运营商和线路类型字段的汇总输出文件。
了解更多
选择符合您工作流程下一步的产品信息。