Produktleitfaden
Die 1-TB-Kaffeemaschine: Warum Ihr IoT-Inventar ein Sicherheitsrisiko darstellt
Erfahren Sie, wie unüberwachte Geräte Netzwerke überlasten und wie die Abfrage des ursprünglichen Netzbetreibers beim IoT-Infrastrukturmanagement hilft.
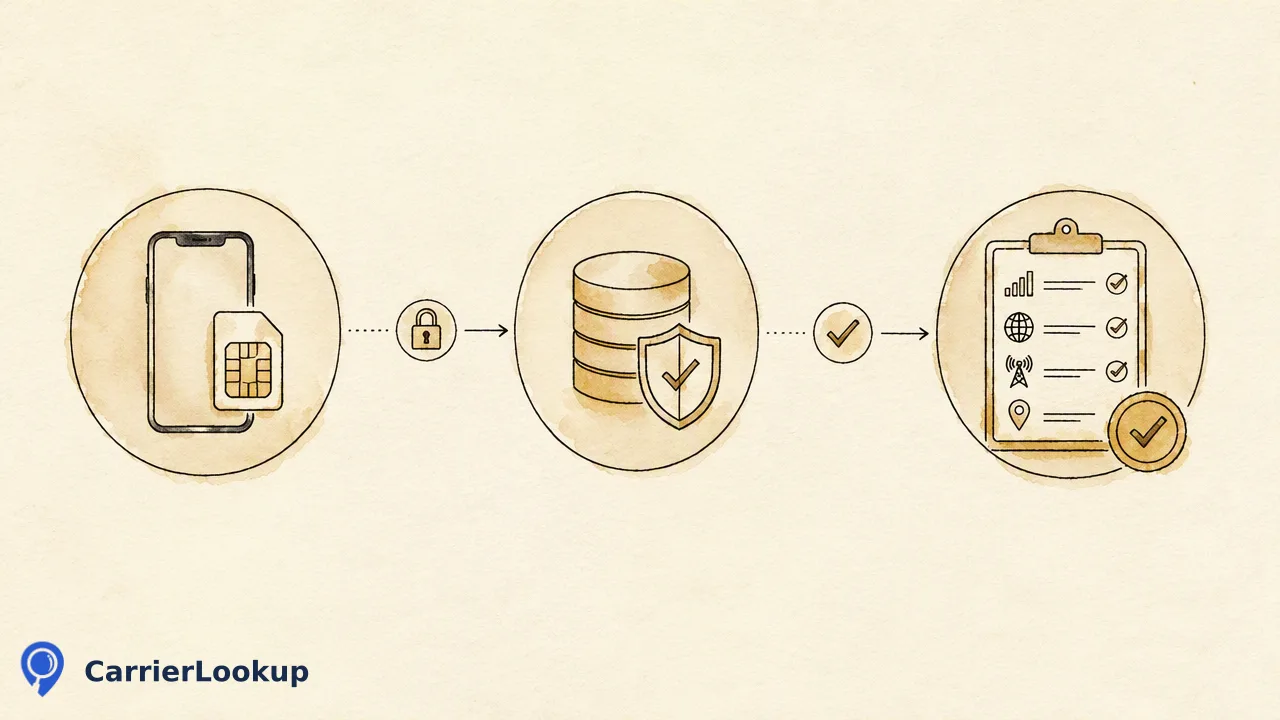
Der virale Vorfall mit einer 1-TB-Kaffeemaschine verdeutlicht, wie unüberwachte vernetzte Hardware Netzwerke stören kann. Erfahren Sie, wie die Prüfung von Telekommunikations-Zuweisungsdaten Teams dabei hilft, die Sichtbarkeit über vernetzte Flotten zurückzugewinnen.
Die virale Entdeckung einer Kaffeemaschine für den Hausgebrauch, die innerhalb von 10 Tagen 1 TB an Netzwerkverkehr erzeugte, unterstreicht eine anhaltende Herausforderung im IoT-Infrastrukturmanagement: Hardware, die als unkontrolliertes schwarzes Loch fungiert. Vernetzte Geräte initiieren routinemäßig ausgehende Kommunikation oder fluten lokale Subnetze über ihre primäre Funktion hinaus. Die Behandlung intelligenter Hardware als in sich geschlossenes „Set-and-Forget“-Asset führt zu schwerwiegenden blinden Flecken in Betriebsumgebungen. Um eine robuste Flottensichtbarkeit zu etablieren, benötigen Unternehmen proaktive Verifizierungspraktiken, die jeden vernetzten Telekommunikations-Identifikator gegen autoritative Zuweisungsdatensätze prüfen und so die beabsichtigten Leitungstypen und geografischen Zuordnungen innerhalb des Geräteinventars bestätigen.
Die versteckten Kosten ungeprüfter Hardware
Ein kürzlich von einem IT-Experten dokumentierter viraler Vorfall enthüllte, dass eine intelligente Kaffeemaschine für den Haushalt innerhalb von zehn Tagen ein Terabyte an Daten übertrug und damit den lokalen Zugangspunkt sättigte. Während die technische Analyse zeigte, dass der Großteil dieses spezifischen Datenverkehrs aufgrund eines internen Firmware-Fehlers innerhalb des lokalen Subnetzes blieb, dient das Ereignis als lehrreiche Fallstudie für die betriebliche Infrastruktur.
Vernetzte Hardware, die in Unternehmensumgebungen eingesetzt wird, initiiert häufig kontinuierliche Telemetrie, Diagnoseberichte oder unüberwachten Loopback-Verkehr. Wenn Geräte auf unerwartete Ausnahmen oder Fehlkonfigurationen stoßen, kann ihr Bandbreitenverbrauch schnell benachbarte Netzwerkkomponenten beeinträchtigen. Die Kernlektion für Infrastrukturverantwortliche ist einfach: Hardware ohne unabhängige Metadatenverifizierung kann sich schnell in einen betrieblichen blinden Fleck verwandeln und die Netzwerkstabilität verschlechtern, bevor eine automatisierte Perimeter-Überwachung das störende Gerät isoliert.
Warum Inventarnamen bei Flottenprüfungen nicht ausreichen
Viele Unternehmensregister verwalten Geräteinventare mithilfe einfacher Gerätenamen, MAC-Adressen oder benutzerdefinierter interner Tags. Während beschreibende Bezeichnungen bei der routinemäßigen administrativen Nachverfolgung helfen, bieten sie keinerlei Validierung darüber, wie ein Asset eine Verbindung zu externen Telekommunikationsnetzwerken herstellt. Hostnamen und Konfigurationsbezeichnungen lassen sich leicht duplizieren, bei der Wartung vor Ort falsch beschriften oder nach Remote-Firmware-Revisionen obsolet machen.
Telekommunikations-Metadaten bieten einen konsistenten Anker für die Prüfung vernetzter Assets. Identifikatoren, die internationalen Nummerierungskonventionen unterliegen, enthalten strukturierte Telekommunikations-Zuweisungsdetails, einschließlich des ursprünglich zuweisenden Netzbetreibers und der vorgesehenen Leitungskategorien. Sich ausschließlich auf selbst gemeldete Gerätebezeichnungen zu verlassen, lässt Teams im Unklaren darüber, ob ein Asset eine autorisierte kommerzielle Leitung oder ein Verbraucherprofil nutzt, das gegen Beschaffungsstandards verstößt.
Strukturierung der Netzwerk-Basislinienprüfung
Die Etablierung einer kontinuierlichen Sichtbarkeit über vernetzte Assets erfordert die systematische Erfassung grundlegender Netzwerkattribute. Durch die Abfrage von Telekommunikationsregistern erhalten Teams wichtige Kontexte, die interne Audit-Workflows unterstützen.
| Attributfeld | Wert für das betriebliche Audit |
|---|---|
| Ursprünglicher Netzbetreiber | Bestimmt den Netzbetreiber, der dem Identifikator ursprünglich für Vertrags- und Basislinienvalidierungen zugewiesen wurde. |
| Zugrunde liegender Netzbetreiber | Erfasst die sekundäre Infrastruktur-Weiterleitung, sofern von Telekommunikationsanbietern gemeldet. |
| Leitungstyp | Kategorisiert Konnektivitätsprofile, um nicht genehmigte Leitungsklassifizierungen zu erkennen. |
| Zuweisungsgeografie | Detailliert die zugewiesenen Länder-, Regions- und Stadtzuweisungsgrenzen für die regulatorische Ausrichtung. |
Die Abfrage des ursprünglichen Netzbetreibers liefert Zuweisungskontext und keine Live-Leitungserreichbarkeit. Die Implementierung dieser Prüfungen ermöglicht es Engineering-Teams, Konfigurationsabweichungen innerhalb von Gerätepopulationen zu identifizieren, ohne den täglichen Betrieb vor Ort zu stören.
Integration von Zuweisungsdaten in Geräte-Lebenszyklen
Ein proaktives IoT-Infrastrukturmanagement bettet Netzbetreiberdaten direkt in Onboarding- und regelmäßige Governance-Pipelines ein. Während der Bereitstellung können technische Teams zugewiesene SIM-Identifikatoren gegen erwartete Netzbetreiberprofile validieren, bevor die Hardware an Standorte versendet wird.
Die Automatisierung dieser Verifizierung unterstützt Risikobewertungen und Richtlinienprüfungen in mehreren Lebenszyklusphasen:
- Bereitstellungsvalidierung: Überprüfung, ob Feldhardware genehmigte Leitungstypen und zugewiesene geografische Gebiete vor der Aktivierung nutzt.
- Diskrepanz-Triage: Markierung von Hardware, bei der gemeldete Netzbetreiberdatensätze von Unternehmensdienstverträgen abweichen.
- Geplante Flottenaudits: Einlesen von Batch-Dateien im Format TXT oder CSV, um große Listen von Identifikatoren asynchron zu verarbeiten und umfassende Basislinienberichte für Compliance-Teams zu erstellen.
Das konsequente Abgleichen physischer Gerätedatensätze mit dem zugewiesenen Telekommunikationskontext verhindert, dass manipulierte oder fehlerhafte Geräte unentdeckt in Ihrer Netzwerkumgebung operieren.
FAQ
Warum ist die ursprüngliche Netzbetreiberzuweisung bei der Bewertung von Geräteflotten wichtig?
Die ursprüngliche Netzbetreiberzuweisung bietet eine externe, historische Basislinie für jeden vernetzten Identifikator, der einer Bereitstellung zugewiesen ist. Wenn Teams Geräteregister mit ursprünglichen Zuweisungsdatensätzen abgleichen, können sie überprüfen, ob Identifikatoren mit den erwarteten Netzbetreiberverträgen und den vorgesehenen Betriebsregionen übereinstimmen. Dies hilft Infrastrukturteams, Bereitstellungsfehler, anomale Routing-Profile oder falsch platzierte Endpunkte frühzeitig zu erkennen.
Welche Rolle spielen Metadaten zum Leitungstyp beim IoT-Risikomanagement?
Leitungstyp-Attribute kategorisieren Identifikatoren in verschiedene betriebliche Klassen, wie z. B. Mobilfunk, Festnetz oder alternative Kommunikationswege. Das Einlesen von Leitungstyp-Daten zusammen mit Geräteinventaren ermöglicht es technischen Administratoren, Diskrepanzen zu markieren, bei denen Hardware über kostenintensive, unerwartete oder nicht genehmigte Netzwerkpfade kommuniziert, was eine strengere Richtliniendurchsetzung unterstützt.
Wie können Teams Netzbetreiber-Metadaten über große Geräteregister hinweg verifizieren?
Unternehmen, die vernetzte Geräte prüfen, können einzelne Nummern programmatisch auswerten oder Identifikatorlisten für die asynchrone Verarbeitung hochladen. Batch-Netzbetreiber-Aufgaben akzeptieren Text- oder kommagetrennte Listen, die Telefonnummern enthalten, welche gemäß internationalen Nummerierungsplänen formatiert sind, und erstellen konsolidierte Ausgabedateien, die Felder für Zuweisungsgeografie, ursprünglichen Netzbetreiber und Leitungstyp füllen.
Mehr erfahren
Wählen Sie die Produktinformation, die zum nächsten Schritt in Ihrem Workflow passt.