Orientação de produto
A cafeteira de 1TB: Por que seu inventário de IoT é um buraco negro de segurança
Descubra como dispositivos conectados sem monitoramento causam saturação de rede e como metadados de operadoras apoiam a gestão proativa de infraestrutura de IoT.
O incidente viral da cafeteira de 1TB destaca como hardware conectado sem monitoramento interrompe redes. Saiba como a auditoria de dados de alocação de telecomunicações ajuda as equipes a recuperar a visibilidade sobre frotas conectadas.
A descoberta viral de uma cafeteira doméstica gerando 1TB de tráfego de rede em 10 dias ressalta um desafio persistente na gestão de infraestrutura de IoT: hardware operando como um buraco negro não inspecionado. Equipamentos conectados iniciam rotineiramente comunicações de saída ou inundam sub-redes locais além de sua função principal. Tratar hardware inteligente como um ativo autônomo e esquecível introduz pontos cegos graves em ambientes operacionais. Para estabelecer uma visibilidade robusta da frota, as organizações precisam de práticas de verificação proativas que auditem cada identificador de telecomunicações conectado em relação a registros de alocação autorizados, confirmando tipos de linha pretendidos e atribuições geográficas em todo o inventário de dispositivos.
O custo oculto de hardware não verificado
Um incidente viral recente documentado por um profissional de TI revelou que uma cafeteira inteligente doméstica transmitiu um terabyte de dados em dez dias, saturando o ponto de acesso local. Embora a análise técnica tenha mostrado que a maior parte desse tráfego específico permaneceu contida na sub-rede local devido a uma falha interna de firmware, o evento serve como um estudo de caso instrutivo para a infraestrutura operacional.
Hardware conectado implantado em ambientes corporativos frequentemente inicia telemetria contínua, relatórios de diagnóstico ou tráfego de loopback não monitorado. Quando os dispositivos encontram exceções inesperadas ou configurações incorretas, seu consumo de largura de banda pode comprometer rapidamente os componentes de rede próximos. A lição central para os líderes de infraestrutura é direta: hardware que carece de verificação independente de metadados pode se transformar rapidamente em um ponto cego operacional, degradando a estabilidade da rede antes que o monitoramento de perímetro automatizado isole o dispositivo infrator.
Por que nomes de inventário não são suficientes em auditorias de frota
Muitos registros corporativos gerenciam inventários de dispositivos usando nomes simples, endereços MAC ou etiquetas internas personalizadas. Embora rótulos descritivos ajudem no rastreamento administrativo de rotina, eles oferecem zero validação sobre como um ativo se conecta a redes de telecomunicações externas. Nomes de host e etiquetas de configuração são facilmente duplicados, rotulados incorretamente durante a manutenção de campo ou tornam-se obsoletos após revisões remotas de firmware.
Os metadados de telecomunicações fornecem uma âncora consistente para auditar ativos conectados. Identificadores regidos por convenções internacionais de numeração carregam detalhes estruturados de alocação de telecomunicações, incluindo a operadora original de alocação e as categorias de linha pretendidas. Confiar exclusivamente em etiquetas de dispositivos autorrelatadas deixa as equipes cegas quanto a se um ativo está utilizando uma linha comercial autorizada ou um perfil de consumidor que viola os padrões de aquisição.
Estruturando a verificação de linha de base da rede
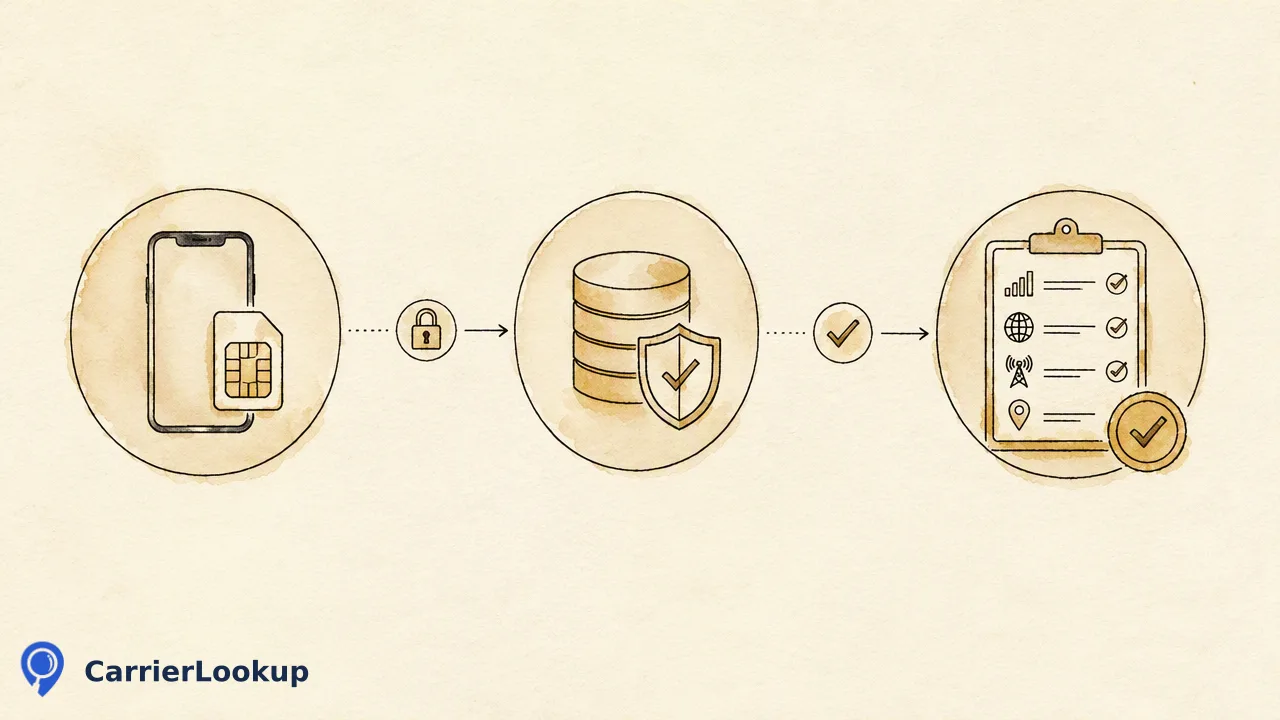
Estabelecer visibilidade contínua sobre ativos conectados requer a ingestão sistemática de atributos fundamentais de rede. Ao consultar registros de telecomunicações, as equipes recuperam um contexto vital que informa os fluxos de trabalho de auditoria interna.
| Campo de Atributo | Valor de Auditoria Operacional |
|---|---|
| Operadora Original | Estabelece a operadora originalmente atribuída ao identificador para validação de contrato e linha de base. |
| Operadora Subjacente | Captura o roteamento de infraestrutura secundária quando relatado por provedores de telecomunicações. |
| Tipo de Linha | Categoriza perfis de conectividade para detectar classificações de linha não aprovadas. |
| Geografia de Alocação | Detalha os limites de alocação de país, região e cidade atribuídos para alinhamento regulatório. |
A Consulta da operadora original fornece contexto de alocação em vez de alcance de linha em tempo real. A implementação dessas verificações permite que as equipes de engenharia identifiquem desvios de configuração em populações de dispositivos sem interromper as operações diárias de campo.
Integrando dados de alocação aos ciclos de vida dos dispositivos
A gestão proativa de infraestrutura de IoT incorpora dados de operadoras diretamente nos pipelines de integração e governança periódica. Durante o provisionamento, as equipes técnicas podem validar identificadores de SIM atribuídos em relação aos perfis de operadora esperados antes que o hardware seja enviado para os locais de instalação.
Automatizar essa verificação apoia a pontuação de risco e auditorias de políticas em vários estágios do ciclo de vida:
- Validação de Provisionamento: Verificar se o hardware de campo utiliza tipos de linha aprovados e territórios geográficos alocados antes da ativação.
- Triagem de Discrepâncias: Sinalizar hardware onde os registros de operadora relatados divergem dos contratos de serviço corporativos.
- Auditorias de Frota Agendadas: Ingerir arquivos em lote formatados como TXT ou CSV para processar grandes listas de identificadores de forma assíncrona, gerando relatórios de linha de base abrangentes para equipes de conformidade.
Verificar consistentemente os registros físicos dos dispositivos com o contexto de telecomunicações alocado evita que equipamentos defeituosos ou não autorizados operem sem detecção em seu ambiente de rede.
FAQ
Por que a alocação da operadora original é importante ao avaliar frotas de dispositivos?
A alocação da operadora original fornece uma linha de base externa e histórica para qualquer identificador conectado atribuído a uma implantação. Quando as equipes cruzam registros de hardware com registros de alocação originais, elas podem verificar se os identificadores correspondem aos contratos de operadora previstos e às regiões operacionais designadas. Isso ajuda as equipes de infraestrutura a identificar erros de provisionamento, perfis de roteamento anômalos ou endpoints deslocados precocemente.
Qual é o papel dos metadados de tipo de linha na gestão de risco de IoT?
Os atributos de tipo de linha categorizam identificadores em classes operacionais distintas, como móvel, fixo ou caminhos de comunicação alternativos. Ingerir dados de tipo de linha junto com inventários de dispositivos permite que administradores técnicos sinalizem incompatibilidades onde o hardware se comunica através de caminhos de rede de alto custo, inesperados ou não aprovados, apoiando uma aplicação de políticas mais rigorosa.
Como as equipes podem verificar metadados de operadoras em grandes registros de dispositivos?
Organizações que auditam dispositivos conectados podem avaliar números individuais programaticamente ou carregar listas de identificadores para processamento assíncrono. As tarefas de operadora em lote aceitam listas de texto ou separadas por vírgulas contendo números de telefone formatados sob planos de numeração internacionais padrão, produzindo arquivos de saída consolidados que preenchem campos de geografia de alocação, operadora original e tipo de linha.
Saiba mais
Escolha as informações do produto que se ajustam ao próximo passo em seu fluxo de trabalho.