Руководство по продукту
Кофемашина на 1 ТБ: почему ваш парк IoT-устройств — это «черная дыра» безопасности
Узнайте, как неконтролируемые устройства вызывают перегрузку сети и как метаданные операторов помогают в управлении инфраструктурой IoT.
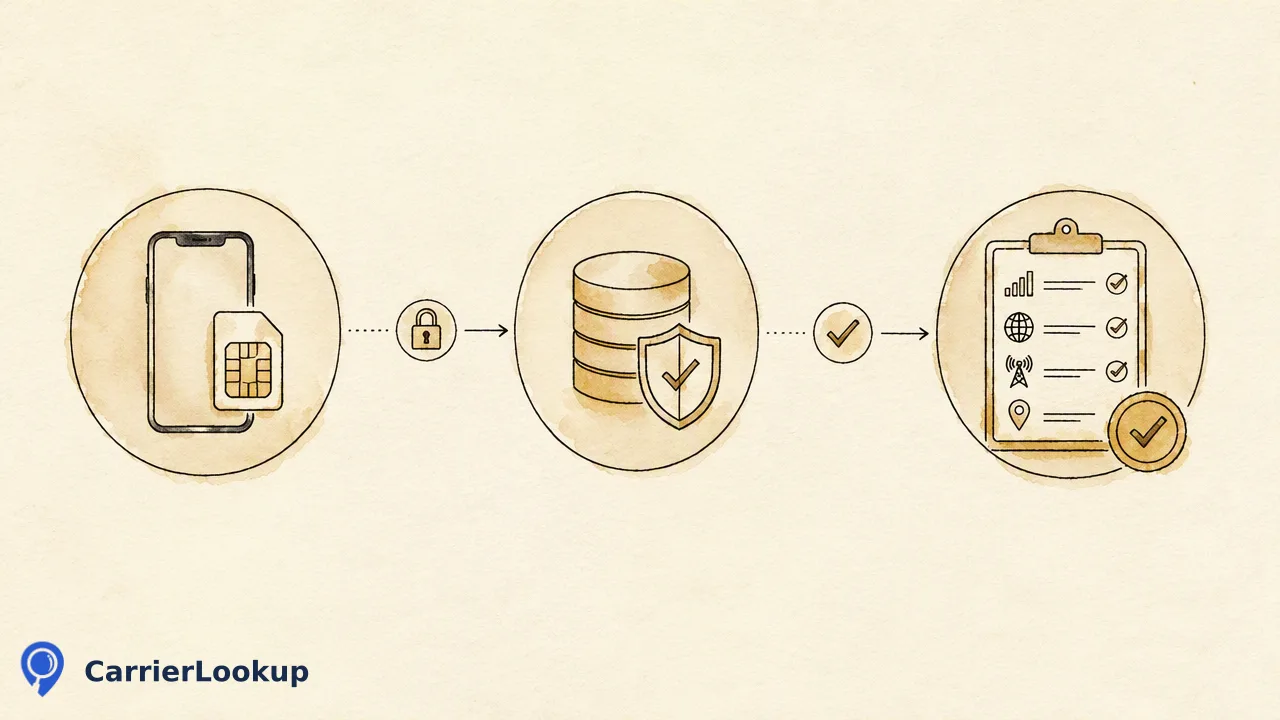
Вирусный инцидент с кофемашиной, потребившей 1 ТБ данных за 10 дней, наглядно показывает, как неконтролируемое оборудование нарушает работу сетей. Узнайте, как аудит данных о распределении телекоммуникационных ресурсов помогает командам восстановить контроль над парком подключенных устройств.
История о бытовой кофемашине, сгенерировавшей 1 ТБ сетевого трафика за 10 дней, подчеркивает постоянную проблему в управлении инфраструктурой IoT: оборудование работает как неконтролируемая «черная дыра». Подключенные устройства часто инициируют исходящие соединения или перегружают локальные подсети, выходя за рамки своих основных функций. Отношение к «умному» оборудованию как к автономному активу, который можно настроить и забыть, создает серьезные «слепые зоны» в операционной среде. Для обеспечения прозрачности парка устройств организациям необходимы практики проактивной проверки, которые сверяют каждый идентификатор с официальными записями о распределении ресурсов, подтверждая типы линий и географическую привязку в инвентаризационном списке.
Скрытая стоимость бесконтрольного оборудования
Недавний инцидент, задокументированный ИТ-специалистом, показал, что бытовая «умная» кофемашина передала один терабайт данных за десять дней, перегрузив локальную точку доступа. Хотя технический анализ показал, что большая часть этого трафика оставалась внутри локальной подсети из-за ошибки во встроенном ПО, этот случай служит поучительным примером для операционной инфраструктуры.
Подключенное оборудование, развернутое в корпоративных сетях, часто инициирует непрерывную телеметрию, отправку диагностических отчетов или неконтролируемый петлевой трафик. Когда устройства сталкиваются с непредвиденными исключениями или ошибками конфигурации, их потребление полосы пропускания может быстро скомпрометировать соседние сетевые компоненты. Главный урок для руководителей инфраструктуры прост: оборудование, не проходящее независимую проверку метаданных, может быстро превратиться в операционную «слепую зону», снижая стабильность сети до того, как автоматизированный мониторинг периметра изолирует проблемное устройство.
Почему инвентарных имен недостаточно для аудита парка
Многие корпоративные реестры управляют инвентаризацией устройств, используя простые имена, MAC-адреса или внутренние теги. Хотя описательные метки помогают в повседневном административном учете, они не дают никакой информации о том, как актив подключается к внешним телекоммуникационным сетям. Имена хостов и конфигурационные метки легко дублируются, ошибочно маркируются при обслуживании или устаревают после удаленного обновления прошивки.
Телекоммуникационные метаданные обеспечивают надежную основу для аудита подключенных активов. Идентификаторы, регулируемые международными стандартами, содержат структурированные данные о распределении ресурсов, включая исходного оператора и предполагаемые категории линий. Исключительное использование внутренних меток оставляет команды в неведении относительно того, использует ли актив авторизованную коммерческую линию или потребительский профиль, нарушающий стандарты закупок.
Структурирование проверки сетевой базы
Обеспечение постоянной видимости подключенных активов требует систематического сбора базовых сетевых атрибутов. Запрашивая телекоммуникационные реестры, команды получают важный контекст для рабочих процессов внутреннего аудита.
| Поле атрибута | Значение для операционного аудита |
|---|---|
| Определение исходного оператора | Устанавливает оператора, изначально назначенного идентификатору для проверки контракта и базовых параметров. |
| Базовый оператор | Фиксирует вторичную маршрутизацию инфраструктуры, если она сообщается телекоммуникационными провайдерами. |
| Тип линии | Классифицирует профили подключения для выявления несанкционированных типов линий. |
| География распределения | Детализирует назначенные границы страны, региона и города для соответствия нормативным требованиям. |
Определение исходного оператора предоставляет контекст распределения, а не данные о текущей доступности линии. Внедрение этих проверок позволяет инженерным командам выявлять отклонения в конфигурации парка устройств без нарушения повседневных операций.
Интеграция данных о распределении в жизненный цикл устройств
Проактивное управление инфраструктурой IoT встраивает данные операторов непосредственно в процессы подготовки и периодического контроля. На этапе подготовки технические команды могут проверять назначенные SIM-идентификаторы на соответствие ожидаемым профилям операторов до отправки оборудования на объекты.
Автоматизация этой проверки поддерживает оценку рисков и аудит политик на нескольких этапах жизненного цикла:
- Проверка при подготовке: подтверждение того, что полевое оборудование использует одобренные типы линий и распределенные географические территории до активации.
- Анализ расхождений: выявление оборудования, записи об операторах которого расходятся с корпоративными сервисными контрактами.
- Плановый аудит парка: загрузка пакетных файлов в формате TXT или CSV для асинхронной обработки больших списков идентификаторов и создания комплексных отчетов для отделов комплаенса.
Постоянная сверка записей о физических устройствах с контекстом распределения телекоммуникационных ресурсов предотвращает работу неисправного или несанкционированного оборудования в вашей сетевой среде.
Часто задаваемые вопросы
Почему важно определение исходного оператора при оценке парка устройств?
Определение исходного оператора предоставляет внешний исторический базис для любого подключенного идентификатора. Когда команды сверяют реестры оборудования с записями о распределении, они могут подтвердить, соответствуют ли идентификаторы ожидаемым контрактам и назначенным регионам эксплуатации. Это помогает инфраструктурным командам заблаговременно выявлять ошибки подготовки, аномальные профили маршрутизации или некорректно размещенные конечные точки.
Какую роль играют метаданные типа линии в управлении рисками IoT?
Атрибуты типа линии классифицируют идентификаторы по операционным категориям, таким как мобильные, фиксированные или альтернативные пути связи. Получение данных о типе линии вместе с инвентаризационными данными позволяет техническим администраторам отмечать несоответствия, когда оборудование связывается через дорогостоящие, неожиданные или несанкционированные сетевые пути, что способствует более строгому соблюдению политик.
Как команды могут проверять метаданные операторов в больших реестрах устройств?
Организации, проводящие аудит подключенных устройств, могут проверять отдельные номера программно или загружать списки идентификаторов для асинхронной обработки. Пакетные задачи принимают текстовые списки или файлы CSV, содержащие номера телефонов в международном формате, создавая консолидированные выходные файлы с данными о географии распределения, исходном операторе и типе линии.
Узнайте больше
Выберите информацию о продукте, которая соответствует следующему шагу вашего рабочего процесса.