Руководство по продукту
Скрытые утечки данных: как непроверенные IoT-устройства ставят под угрозу вашу сеть
Узнайте, как непроверенные IoT-устройства расходуют ресурсы сети и как данные об операторах помогают проводить аудит подключенных активов для защиты IoT.
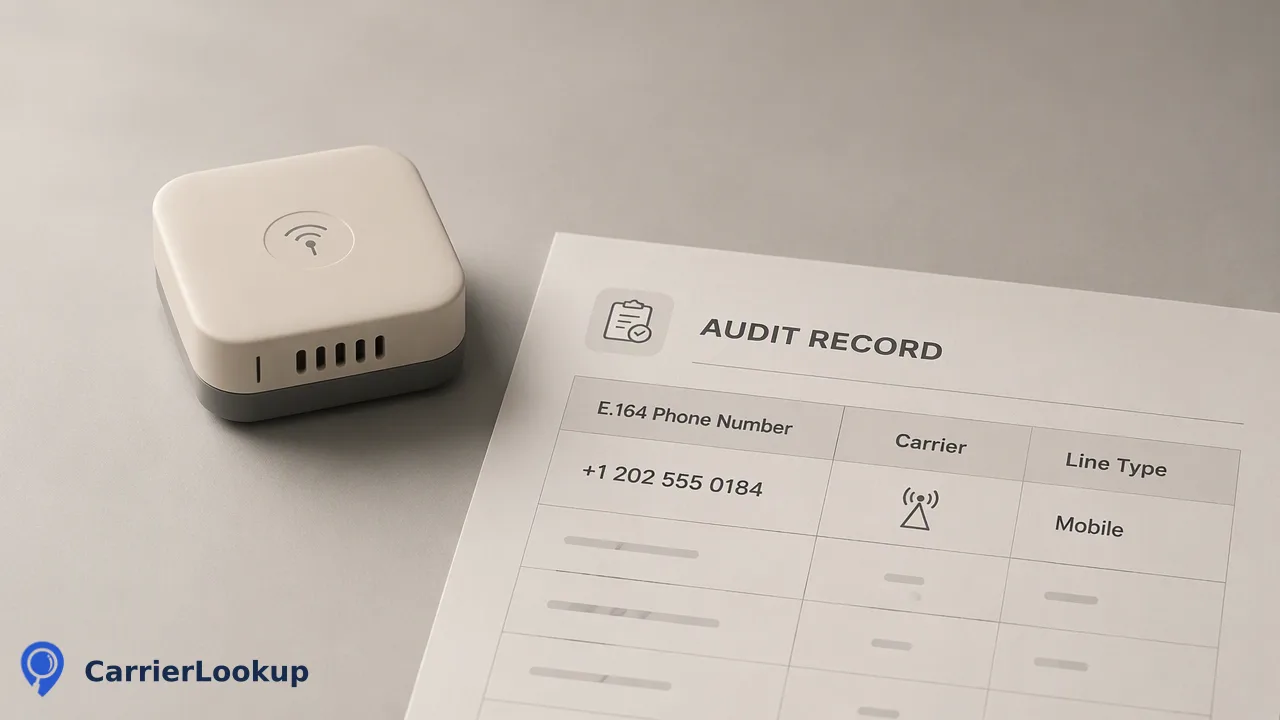
Непроверенные IoT-устройства могут перегрузить инфраструктуру неожиданным трафиком. Внедрение процесса аудита на основе проверки исходного оператора и типа линии помогает организациям классифицировать сотовые устройства, изолировать несанкционированные передачи данных и повысить безопасность IoT-данных в подключенных парках оборудования.
Безопасность IoT-данных требует полной прозрачности в отношении каждого конечного устройства, взаимодействующего с инфраструктурой организации. Когда интеллектуальное оборудование работает без постоянного контроля инвентаризации, обычные ошибки конфигурации или аномалии в прошивке могут привести к катастрофическим утечкам данных. В недавнем отчете сообщалось о подключенной к интернету кофемашине, которая передала 1TB данных за 10 дней, полностью забив локальную точку доступа. Для корпоративных сред, управляющих масштабными развертываниями, решение этих проблем требует политики, основанной на предварительной проверке. Проводя аудит идентификаторов устройств по записям об исходном операторе и типе линии, инженерные группы могут систематически каталогизировать мобильные конечные точки, сверять активный инвентарь с данными закупок и обнаруживать несанкционированные сотовые передачи до того, как они поставят под угрозу стабильность сети.
Проблема «черного ящика»: когда IoT-устройства перегружают сети
Подключенные интеллектуальные устройства часто работают как неконтролируемые «черные ящики» после подключения к локальным или сотовым сетям. Поскольку такие устройства часто не имеют интерактивных пользовательских интерфейсов, технические аномалии могут оставаться незамеченными в течение длительного времени, молча потребляя пропускную способность сети.
Задокументированный пример произошел, когда ИТ-специалист обнаружил, что умная кофемашина сгенерировала 1TB данных за 10 дней. Огромный объем трафика перегрузил локальную беспроводную точку доступа, вызвав существенное снижение производительности всей сети. Хотя расследование показало, что большая часть пакетов циркулировала внутри сети, а не уходила в публичный интернет, этот инцидент демонстрирует, как быстро одно неисправное устройство может поглотить общую пропускную способность.
В промышленных и коммерческих условиях операционные последствия использования неуправляемых устройств значительно возрастают. На объектах развертываются сотни специализированных датчиков, мониторов окружающей среды, автоматизированных киосков и телеметрических модулей. Когда в работе этих устройств возникают циклические ошибки прошивки или сбои связи, возникающие всплески данных снижают пропускную способность, нарушают бизнес-процессы и создают неконтролируемые каналы связи, что усложняет управление инфраструктурой.
Обеспечение прозрачности активов для подключенных парков оборудования
Обеспечение безопасности распределенного оборудования начинается с комплексного учета активов. Технические группы не могут защитить инфраструктуру от утечек данных, если конечные устройства обмениваются информацией без централизованного каталога. Хотя многие интеллектуальные устройства подключаются через стандартный Wi-Fi, современная корпоративная архитектура все чаще включает сотовую связь для поддержки удаленной телеметрии, мониторинга логистики и автоматизации на местах.
Сотовые конечные точки создают особые проблемы управления по сравнению с традиционными активами локальной сети. Когда устройства подключаются через мобильные сети, физические точки доступа больше не обеспечивают прозрачность периметра. Администраторам приходится полагаться на идентификаторы телекоммуникационных сетей для поддержания контроля. Определение исходного оператора и назначенного типа линии дает фундаментальный контекст для проверки этих устройств. Например, международные стандарты, установленные в ITU-T Recommendation E.164, определяют структурированные форматы нумерации, которые позволяют автоматизированным системам извлекать коды стран и систематически присваивать операционные классификации.
Изучение этих записей помогает техническому персоналу различать линии мобильной широкополосной связи, стационарные линии и специализированные машинные интерфейсы. Эта классификация дает мгновенное понимание при аудите журналов связи на соответствие ожидаемым конфигурациям сети.
Внедрение процесса аудита с приоритетной проверкой
Надежный процесс аудита проверяет записи об устройствах по базам данных телекоммуникационной нумерации, а не полагается на точность устаревших электронных таблиц. Организации могут структурировать свой конвейер проверки вокруг последовательного сбора данных, пакетного обогащения и устранения аномалий.
Шаг 1: Стандартизация идентификаторов
Соберите все номера сотовых SIM-карт, развернутых на аппаратных конечных точках. Приведите каждую запись к стандартной международной структуре нумерации с соответствующим кодом страны, подготавливая набор данных для инструментов автоматизированного поиска.
Шаг 2: Обогащение телекоммуникационными данными
Отправьте инвентаризационный список очищенных идентификаторов в CarrierLookup, используя возможности синхронной проверки или асинхронной пакетной обработки. Система поиска возвращает структурированные атрибуты, включая исходного оператора, тип линии, код страны и первоначальную географию распределения.
Шаг 3: Сверка с базовыми показателями
Сравните возвращенные атрибуты данных с вашими утвержденными контрактами на закупку:
| Атрибут | Цель аудита | Действие по проверке |
|---|---|---|
| Исходный оператор | Проверка поставщика | Подтвердите, что линия соответствует законтрактованному оператору мобильной сети |
| Тип линии | Классификация активов | Проверьте, что идентификатор предоставлен как мобильная или машинная линия |
| География распределения | Регуляторное соответствие | Сверьте регион с предполагаемой зоной географического развертывания |
Расхождения, выявленные в ходе сверки, указывают на неправильно настроенные устройства, выведенные из эксплуатации датчики, сохранившие активные SIM-соединения, или несанкционированные коммуникационные модули, требующие оперативного расследования.
Различие между распределением номеров и телеметрией в реальном времени
При интеграции данных об операторах в аудит безопасности технические группы должны понимать точный охват этих данных. CarrierLookup предоставляет информацию об операторе, которому изначально был выделен блок нумерации, а также первоначальные обозначения типа линии и региональные границы назначения.
Эти сигналы представляют собой метаданные телекоммуникационного обеспечения, а не состояние сети в реальном времени. Результаты поиска оператора не указывают на активное питание устройства, текущий уровень сигнала, GPS-координаты в реальном времени или непрерывное потребление пропускной способности. Конечная точка, прошедшая процедуру переноса номера, как это обычно разрешено в рамках регуляторных баз, таких как FCC Porting Rules, сохраняет свою исходную историю распределения в этих фундаментальных записях.
Использование данных о распределении операторов в качестве архитектурной основы дает командам чистый и легкий механизм для ведения инвентаризации парка оборудования без сбора ненужной телеметрии слежения. Это соответствует принципам минимизации данных, изложенным в GDPR Article 5, гарантируя, что организации проверяют легитимность сотовой инфраструктуры, сохраняя при этом административные данные в кратком и целевом виде.
Часто задаваемые вопросы
Почему данные о распределении операторов полезны для аудита парка IoT-устройств?
Данные об исходном распределении операторов предоставляют нейтральную телекоммуникационную базу для конечных точек с сотовым подключением. Проверяя назначенный тип линии и исходного оператора для каждого идентификатора абонента, администраторы могут сопоставить реестры физических устройств с записями о закупках сетевых услуг. Эта база помогает группам безопасности изолировать нераспознанные мобильные идентификаторы и выявлять расхождения между запланированными развертываниями и фактическими конфигурациями подключения.
Чем поля географии распределения отличаются от отслеживания местоположения в реальном времени?
Поиск оператора возвращает географические данные, представляющие регион и город, где блок нумерации был первоначально назначен в соответствии со стандартными телекоммуникационными планами. Эти записи описывают границы регуляторного распределения, а не GPS-позиционирование в реальном времени или активные соединения с вышками сотовой связи. Системы оценивают эти атрибуты, чтобы подтвердить, соответствуют ли диапазоны нумерации ожидаемым региональным развертываниям.
Как команды могут эффективно проводить аудит больших объемов мобильных IoT-идентификаторов?
Организации, управляющие обширными парками оборудования, могут использовать асинхронную пакетную обработку файлов для оценки целых инвентаризационных списков номеров устройств. Отправляя стандартизированный файл через специализированный рабочий процесс поиска оператора, команды получают структурированные записи, содержащие типы линий и исходных операторов. Эта пакетная сверка поддерживает регулярные проверки на соответствие требованиям и управление активами во всем парке оборудования.
Узнать больше
Выберите информацию о продукте, которая соответствует следующему шагу в вашем рабочем процессе.