Produktleitfaden
Datenschutzfreundliche Telefonverifizierung: Ein Leitfaden zu DSGVO und Daten-Compliance
Erfahren Sie, wie Sie die DSGVO-Konformität bei der Telefonverifizierung durch Datenminimierung und datenschutzfreundliche Workflows sicherstellen.
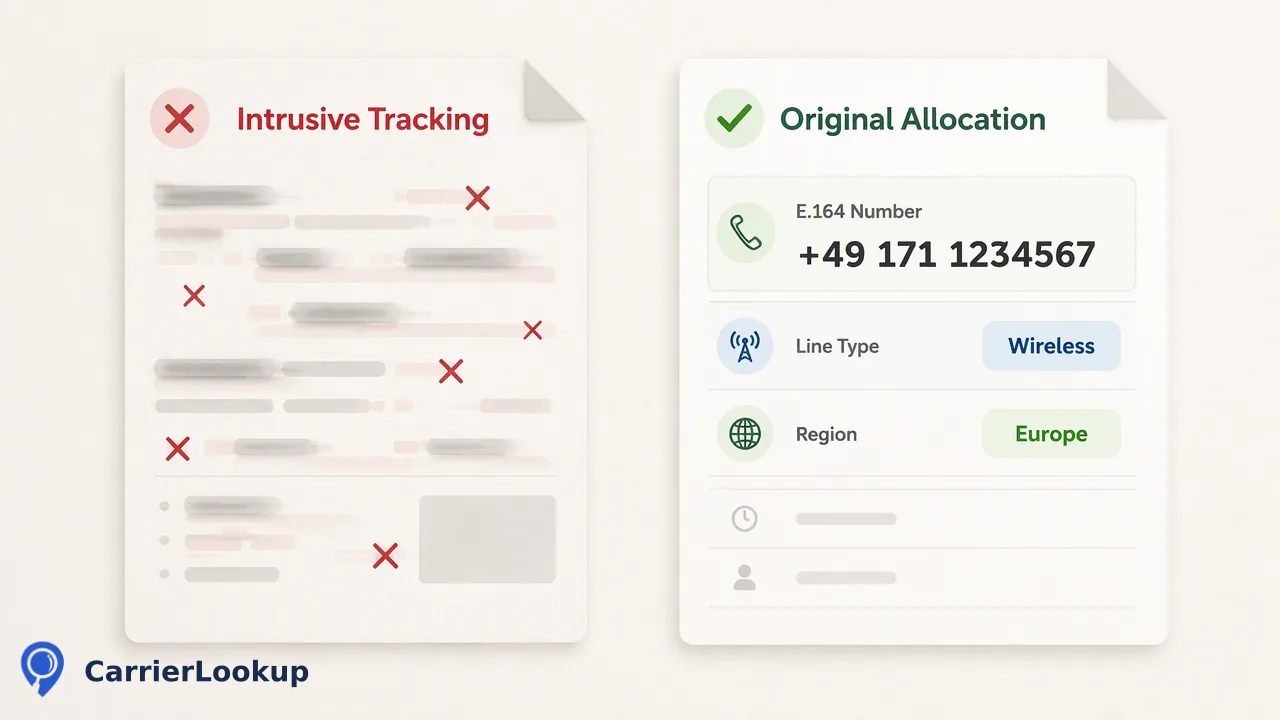
Ein praktischer Leitfaden zur Einhaltung der Daten-Compliance bei der Telefonverifizierung gemäß DSGVO unter Verwendung von Datenminimierung, Signalen zur ursprünglichen Netzbetreiberzuweisung und datenschutzfreundlichen Workflows.
Datenschutzfreundliche Telefonverifizierung basiert auf dem Prinzip der Datenminimierung – der Erhebung nur der Metadaten, die für einen spezifischen Geschäftszweck erforderlich sind. Gemäß regulatorischer Rahmenbedingungen wie der DSGVO Artikel 5 (Verordnung (EU) 2016/679) müssen Unternehmen, die Telefonnummern verarbeiten, sicherstellen, dass die Verarbeitung angemessen, relevant und auf das notwendige Maß beschränkt bleibt. Durch die Auswertung der ursprünglichen Netzbetreiberzuweisung, des Leitungstyps und der geografischen Nummerierung, anstatt aufdringliches Echtzeit-Tracking einzusetzen, können Teams Routing-, Segmentierungs- und Risikoprüfungs-Workflows informieren, ohne personenbezogene Identitätsdatensätze oder Live-Gerätetelemetrie zu erfassen. Dieser datenschutzbewusste Ansatz unterstützt die regulatorische Compliance, reduziert Datenrisiken und schafft nachvollziehbare Verifizierungsprozesse.
Das Prinzip der Datenminimierung bei der Verifizierung
Die Einhaltung der Daten-Compliance bei der Telefonverifizierung beginnt mit dem Verständnis der grundlegenden Datenschutzpflichten. Gemäß DSGVO Artikel 5 (Verordnung (EU) 2016/679) müssen personenbezogene Daten angemessen, relevant und auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt sein.
Wenn Unternehmen Telefonnummern für die Kontosicherheit oder Kommunikation erfassen, erfassen herkömmliche Verifizierungsprozesse oft übermäßig viele Daten. Das Abfragen von Kreditauskunfteien, das Abrufen vollständiger Teilnehmeridentitätsdatensätze oder der Zugriff auf Mobilgerätetelemetrie führt zu erheblichen Compliance-Belastungen und vergrößert die Angriffsfläche eines Unternehmens.
Datenminimierung erfordert von Technik-Teams, die tatsächlich benötigten Signale neu zu bewerten. Viele operative Entscheidungen – wie das Filtern von VOIP-Nummern oder das Routing internationaler Anrufe – erfordern lediglich Nummerierungsattribute. Die Standardisierung von Eingaben gemäß ITU-T Empfehlung E.164, welche Nummern mit Ländercode und bis zu 15 Ziffern definiert, ermöglicht es Teams, die Syntax zu validieren und wesentliche Zuweisungskontexte abzufragen, ohne überschüssige persönliche Identifikatoren zu sammeln.
Ursprüngliche Zuweisung vs. Echtzeit-Tracking
Eine entscheidende Unterscheidung in einer datenschutzfreundlichen Architektur ist der Unterschied zwischen der ursprünglichen Netzbetreiberzuweisung und dem verhaltensbasierten Echtzeit-Tracking.
CarrierLookup bietet eine Abfrage des ursprünglichen Netzbetreibers für Telefonnummern-Workflows, indem es den Netzbetreiber zurückgibt, dem eine Nummer ursprünglich zugewiesen wurde, zusammen mit dem Leitungstyp und der geografischen Zuweisung. Dieser Datensatz liefert strukturellen Kontext bezüglich des zugewiesenen Bereichs der Telefonnummer. Wichtig ist, dass Verbraucher, wie von der FCC in Porting: Keeping Your Phone Number When You Change Providers dargelegt, ihre Nummern häufig zwischen Festnetz-, Mobilfunk- und IP-Anbietern portieren, während sie die Ziffernfolge beibehalten.
Die ursprüngliche Zuweisung verfolgt weder Portierungen nach der Zuweisung noch den Echtzeit-Standort des Teilnehmers. Region- und Stadt-Attribute repräsentieren geografische Nummerierungszuweisungen, keine GPS-Koordinaten oder den physischen Aufenthaltsort eines Geräts. Entscheidend ist, dass die Abfrage des ursprünglichen Netzbetreibers keine Erreichbarkeitsprüfung ist. Das Vertrauen auf statische Zuweisungssignale gibt Teams wertvollen Infrastrukturkontext, während die aufdringlichen regulatorischen Auswirkungen von Live-Tracking-Technologien vermieden werden.
Architektur von Workflows für Daten-Compliance
Um die regulatorische Ausrichtung zu wahren, sollten Unternehmen technische Workflows so strukturieren, dass jede externe Abfrage einem definierten, dokumentierten Zweck dient.
| Signaltyp | Datenschutz-Fußabdruck | Rolle im operativen Workflow |
|---|---|---|
| Ursprünglicher Netzbetreiber | Niedrig (Metadaten des Nummerierungsplans) | Informiert Entscheidungen zum Netzbetreiber-Routing |
| Leitungstyp | Niedrig (Strukturelle Metadaten) | Unterscheidet VOIP, Mobilfunk und Festnetz |
| Zuweisungsgeografie | Niedrig (Bereichszuweisung) | Informiert die Formatierung regionaler Vorwahlen |
| Gerätetelemetrie | Hoch (Teilnehmer-Tracking) | Übermäßig für einfache Verifizierung |
Technische Implementierungen können CarrierLookup durch einzelne synchrone Abfragen über eine REST API integrieren oder ganze Datensätze asynchron auswerten. Bei der Verarbeitung synchroner Batches liefern Felder wie carrier, underlying_carrier, number_type und Zuweisungsgeografie klare Signale, während nicht zugewiesene Werte leere Zeichenfolgen zurückgeben. Anstatt langfristige Datenspeicher für Telefon-Metadaten zu führen, sollten Unternehmen strenge Datenlöschpläne implementieren und Abfrageergebnisse löschen, sobald die Routing- oder Risikoprüfungsentscheidung dokumentiert wurde.
Transparenz, Einwilligung und Verifizierungs-Governance
Daten-Compliance bei der Telefonverifizierung erfordert eine klare Governance in Bezug auf die Einwilligung der Nutzer und Benachrichtigungen. Selbst nicht-aufdringliche Metadaten-Prüfungen müssen mit transparenten Datenschutzhinweisen übereinstimmen, die darlegen, wie Nutzerdaten während der Registrierung oder des Onboardings ausgewertet werden.
Unternehmen müssen eine Rechtsgrundlage für die Telefonverarbeitung schaffen. Wenn telefonische Kontaktaufnahme oder SMS-Kommunikation geplant ist, bleiben Unternehmen für die Einholung einer angemessenen Einwilligung der Nutzer verantwortlich. Compliance-Teams sollten nicht davon ausgehen, dass eine verfügbare Telefonnummer implizite Kommunikationsrechte mit sich bringt.
Die Einbettung von Compliance in Identitäts-Workflows dient als Wettbewerbsvorteil. Unternehmen, die Datenminimierung respektieren, bauen stärkeres Kundenvertrauen auf, reduzieren das Risiko regulatorischer Bußgelder und vermeiden die komplexen Haftungsrisiken, die mit der Speicherung sensibler Verhaltensdaten verbunden sind. Die Integration datenschutzfreundlicher Telekommunikationskontexte hilft Unternehmen, operative Ziele zu erreichen und gleichzeitig robuste Datenschutzstandards einzuhalten.
FAQ
Wie unterstützt die ursprüngliche Netzbetreiberzuweisung die Datenminimierung?
Die ursprüngliche Netzbetreiberzuweisung unterstützt die Datenminimierung, indem sie Kontext zu Netzwerk und Leitungstyp liefert, ohne Teilnehmerdatensätze anzufordern oder das Geräteverhalten zu verfolgen. Sie informiert technische Routing- und Prüfprozesse unter Verwendung von Telekommunikations-Nummerierungsdaten, anstatt persönliche Identitätsdateien, Standorttelemetrie oder dauerhafte Verhaltensmetriken zu erfassen.
Gelten Telefonnummern-Metadaten als personenbezogene Daten gemäß DSGVO?
Ja, Telefonnummern werden gemäß DSGVO im Allgemeinen als personenbezogene Daten eingestuft, da sie eine Person entweder direkt oder in Kombination mit anderen Identifikatoren identifizieren können. Während Zuweisungsmetadaten Telekommunikations-Nummerierungspläne beschreiben, erfordert die Verarbeitung zugehöriger Telefonnummern eine klare Rechtsgrundlage, Zweckbindung und dokumentierte Aufbewahrungskontrollen.
Warum sollten Unternehmen die Netzbetreiberabfrage nicht als Erreichbarkeitsprüfung verwenden?
Die Abfrage des ursprünglichen Netzbetreibers gibt den Betreiber zurück, dem eine Nummer ursprünglich zugewiesen wurde, und nicht die Live-Netzwerkregistrierung oder den aktuellen Netzbetreiberstatus nach einer Portierung.
Mehr erfahren
Wählen Sie die Produktinformation, die zum nächsten Schritt in Ihrem Workflow passt.